Μια τηλεφωνική κλήση από κάποιον που συστήνεται ως υπάλληλος τράπεζας, λογιστής ή εκπρόσωπος δημόσιας υπηρεσίας…
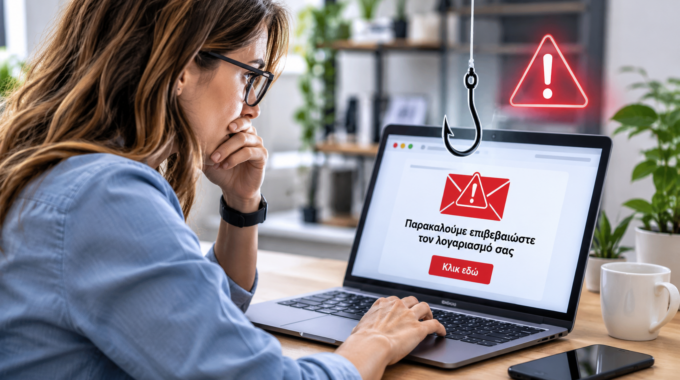
Οι ψηφιακές απάτες αλλάζουν: Προστατευτείτε από το phishing
Οι ηλεκτρονικές απάτες εξελίσσονται διαρκώς, ακολουθώντας τις νέες τεχνολογίες και τις καθημερινές ψηφιακές μας συνήθειες. Συχνά, μάλιστα, τα μηνύματα που χρησιμοποιούν οι επιτήδειοι είναι τόσο πειστικά, ώστε είναι δύσκολο να ξεχωρίσει κανείς μια πραγματική επικοινωνία από μια απόπειρα εξαπάτησης. Ένα παραπλανητικό email, ένα SMS ή ένας σύνδεσμος μπορεί να οδηγήσει στην υποκλοπή των προσωπικών και τραπεζικών σας στοιχείων. Μάθετε ποια σημάδια πρέπει να προσέχετε και πώς μπορείτε να προστατευτείτε.
Μία από τις πιο διαδεδομένες μορφές ηλεκτρονικής απάτης είναι το phishing (ηλεκτρονικό ψάρεμα). Πρόκειται για μια μέθοδο κατά την οποία οι δράστες προσποιούνται ότι εκπροσωπούν μια τράπεζα, μια δημόσια υπηρεσία ή μια γνωστή εταιρεία, προσπαθώντας να αποσπάσουν ευαίσθητες πληροφορίες από τους χρήστες.
Πώς λειτουργεί το phishing;
Οι απατεώνες επιχειρούν να αποκτήσουν πρόσβαση σε προσωπικά και οικονομικά δεδομένα, όπως:
- Κωδικούς πρόσβασης σε υπηρεσίες ηλεκτρονικής τραπεζικής (e-banking).
- Αριθμούς καρτών, ημερομηνίες λήξης, PIN και κωδικούς ασφαλείας CVV.
- Κωδικούς επιβεβαίωσης συναλλαγών μιας χρήσης (OTP).
- Προσωπικά στοιχεία, όπως αριθμό ταυτότητας, διαβατηρίου ή ΑΦΜ.
Η επικοινωνία μπορεί να πραγματοποιηθεί με διάφορους τρόπους:
- Email (phishing): Μήνυμα που εμφανίζεται να προέρχεται από τράπεζα ή γνωστή εταιρεία.
- SMS (smishing): Γραπτό μήνυμα που περιέχει έναν παραπλανητικό σύνδεσμο.
- Εφαρμογές ανταλλαγής μηνυμάτων: Μηνύματα μέσω Viber, WhatsApp ή άλλων εφαρμογών.
- Μέσα κοινωνικής δικτύωσης: Ψεύτικα προφίλ, διαφημίσεις και μηνύματα που παραπέμπουν σε πλαστές ιστοσελίδες.
- QR codes: Κωδικοί που οδηγούν σε ιστοσελίδες σχεδιασμένες για την υποκλοπή προσωπικών στοιχείων.
Συχνά, τα μηνύματα δημιουργούν την αίσθηση του επείγοντος. Μπορεί, για παράδειγμα, να αναφέρουν ότι ο τραπεζικός λογαριασμός σας έχει μπλοκαριστεί, ότι πρέπει να επιβεβαιώσετε μια συναλλαγή ή ότι δικαιούστε επιστροφή χρημάτων ή κάποιο επίδομα. Σκοπός είναι να σας κάνουν να ενεργήσετε βιαστικά, χωρίς να ελέγξετε την αξιοπιστία του μηνύματος.
Πώς μπορείτε να προστατευτείτε;
Μερικές απλές συνήθειες μπορούν να μειώσουν σημαντικά τον κίνδυνο εξαπάτησης:
- Μην ανοίγετε ύποπτους συνδέσμους. Αποφύγετε να επιλέγετε links που περιλαμβάνονται σε απρόσμενα email ή SMS, ακόμη κι αν το μήνυμα φαίνεται να προέρχεται από γνωστό οργανισμό.
- Μην κοινοποιείτε τους προσωπικούς σας κωδικούς. Καμία αξιόπιστη τράπεζα δεν θα σας ζητήσει να αποκαλύψετε το PIN, το CVV ή τους κωδικούς πρόσβασης στο e-banking σας.
- Ελέγχετε τη διεύθυνση της ιστοσελίδας. Πριν καταχωρίσετε οποιοδήποτε στοιχείο, βεβαιωθείτε ότι βρίσκεστε στην επίσημη ιστοσελίδα του οργανισμού.
- Μην εγκρίνετε άγνωστες συναλλαγές. Εάν λάβετε αίτημα επιβεβαίωσης για μια ενέργεια που δεν πραγματοποιήσατε εσείς, μην το αποδεχτείτε.
- Χρησιμοποιείτε επίσημα κανάλια επικοινωνίας. Για τραπεζικές συναλλαγές, προτιμάτε την επίσημη εφαρμογή της τράπεζάς σας ή πληκτρολογείτε απευθείας τη διεύθυνση της επίσημης ιστοσελίδας.
- Αντιμετωπίζετε με επιφύλαξη τα απρόσμενα QR codes. Ελέγχετε τον σύνδεσμο στον οποίο οδηγούν πριν τον ανοίξετε.
Τι πρέπει να θυμάστε
Η προστασία των προσωπικών και τραπεζικών δεδομένων ξεκινά από την προσεκτική αξιολόγηση κάθε ψηφιακού μηνύματος.
Ιδιαίτερη προσοχή χρειάζονται οι κωδικοί επιβεβαίωσης συναλλαγών μιας χρήσης (OTP). Διαβάζετε πάντα ολόκληρο το μήνυμα που λαμβάνετε μέσω SMS ή Viber, ώστε να γνωρίζετε ποια ακριβώς ενέργεια καλείστε να επιβεβαιώσετε. Μην εγκρίνετε ποτέ μια συναλλαγή που δεν έχετε ξεκινήσει εσείς.
Έχετε ήδη καταχωρίσει τα στοιχεία σας σε ύποπτη ιστοσελίδα;
Επικοινωνήστε αμέσως με την τράπεζά σας μέσω επίσημου τηλεφωνικού αριθμού ή άλλου ασφαλούς καναλιού, ζητήστε την απαραίτητη προστασία του λογαριασμού ή της κάρτας σας και ακολουθήστε τις οδηγίες της. Εάν έχετε κοινοποιήσει κωδικούς πρόσβασης, φροντίστε να τους αλλάξετε άμεσα από την επίσημη υπηρεσία.
Να θυμάστε: Στο διαδίκτυο, η βιασύνη είναι συχνά σύμμαχος των απατεώνων. Ελέγχετε πριν πατήσετε, διαβάζετε πριν εγκρίνετε και μην κοινοποιείτε ποτέ τους προσωπικούς σας κωδικούς.

Related Posts